


SSL 证书
数字证书
安全运维
域名
企业服务
SSL 证书
数字证书
安全运维
域名
企业服务
博客 > 锐成信息亮相2026香港金融科技周 聚焦SSL证书自动化运维
浏览量:16次评论:0次
作者:Eric时间:2026-11-03 10:43:09
11月2–3日,我们携 sslTrus CLM SSL证书自动化运维方案参加 2026香港金融科技周 × StartmeupHK。在香港会议展览中心(HKCEC)5E-AB30展位,锐成信息团队通过产品讲解与面对面交流,向参会者介绍CLM在证书资产发现、多CA统一管理及全生命周期自动化运维方面的应用,并围绕企业现有IT环境与管理流程,探讨方案的接入方式与落地思路。
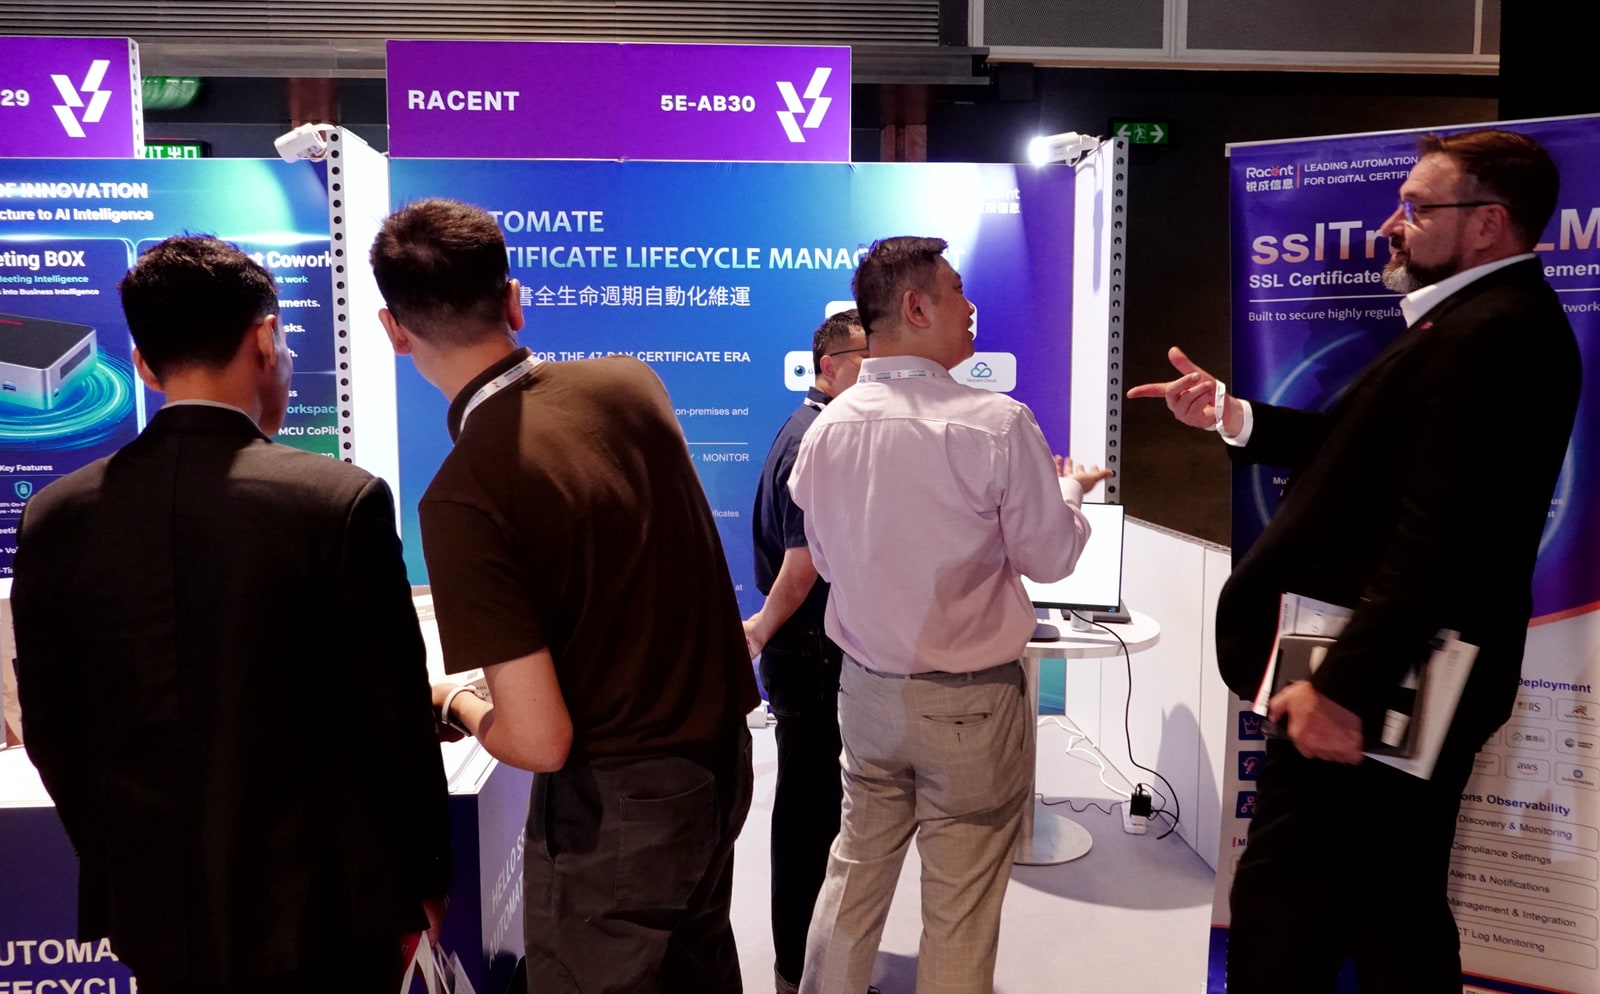
我们在5E-AB30展位与参会者面对面交流
现场交流中,我们谈到了证书有效期缩短带来的运维压力:目前依靠台账和人工提醒尚能管理,面对未来更频繁的换证,企业希望提前把申请、续期与部署接入自动化流程。如何让更新后的证书及时部署到业务系统,是这项需求的关键。
根据CA/Browser Forum现行基线要求,自2029年3月15日起,新签发的公信SSL/TLS服务器证书最长有效期将缩短至47天。网上银行、保险服务平台、证券业务系统及政企应用,需要提前为更频繁的证书轮换做好准备。
要轻松应对47天有效期SSL证书,运维团队需要先摸清证书资产,再衔接续期、部署与更新检查等环节。通过sslTrus CLM,我们帮助企业把SSL证书全生命周期自动化运维接入日常工作,减少人工维护台账、逐台登录设备替换证书的重复操作。
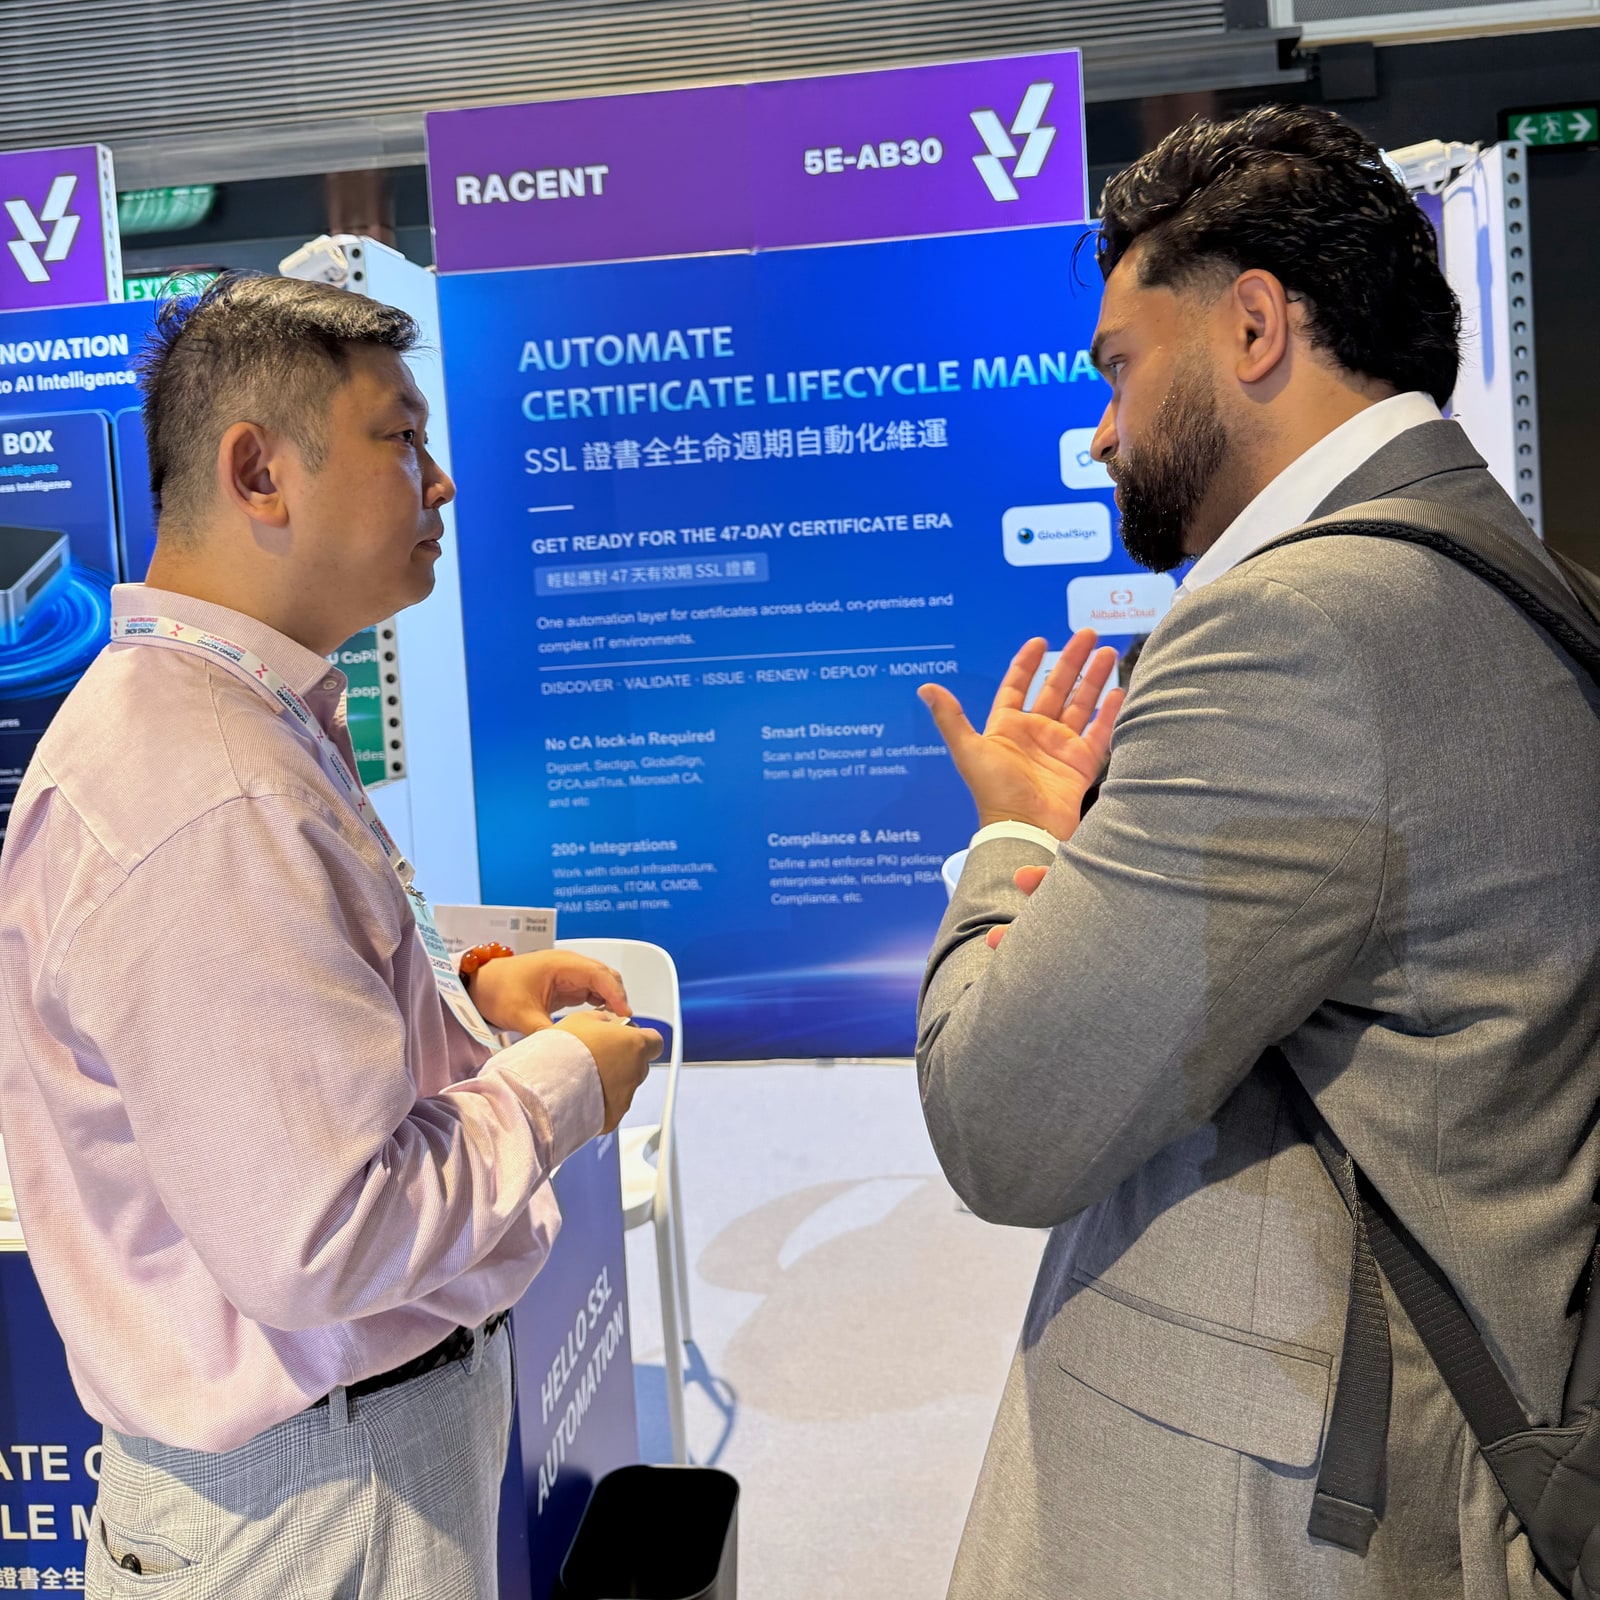
锐成信息团队与参会者进行现场交流
自动化从看清证书资产开始。sslTrus CLM通过IP与域名扫描、证书透明度日志、DNS、云平台接入及Agent等方式发现证书,关联资产、安装点与访问点,持续跟踪有效期、部署状态和证书一致性。
在此基础上,CLM通过已集成的CA处理申请、签发、续期、重签与吊销,再通过SSH、API、Agent及设备原生接口,将更新后的证书部署到受支持的系统,让续期与部署衔接起来。
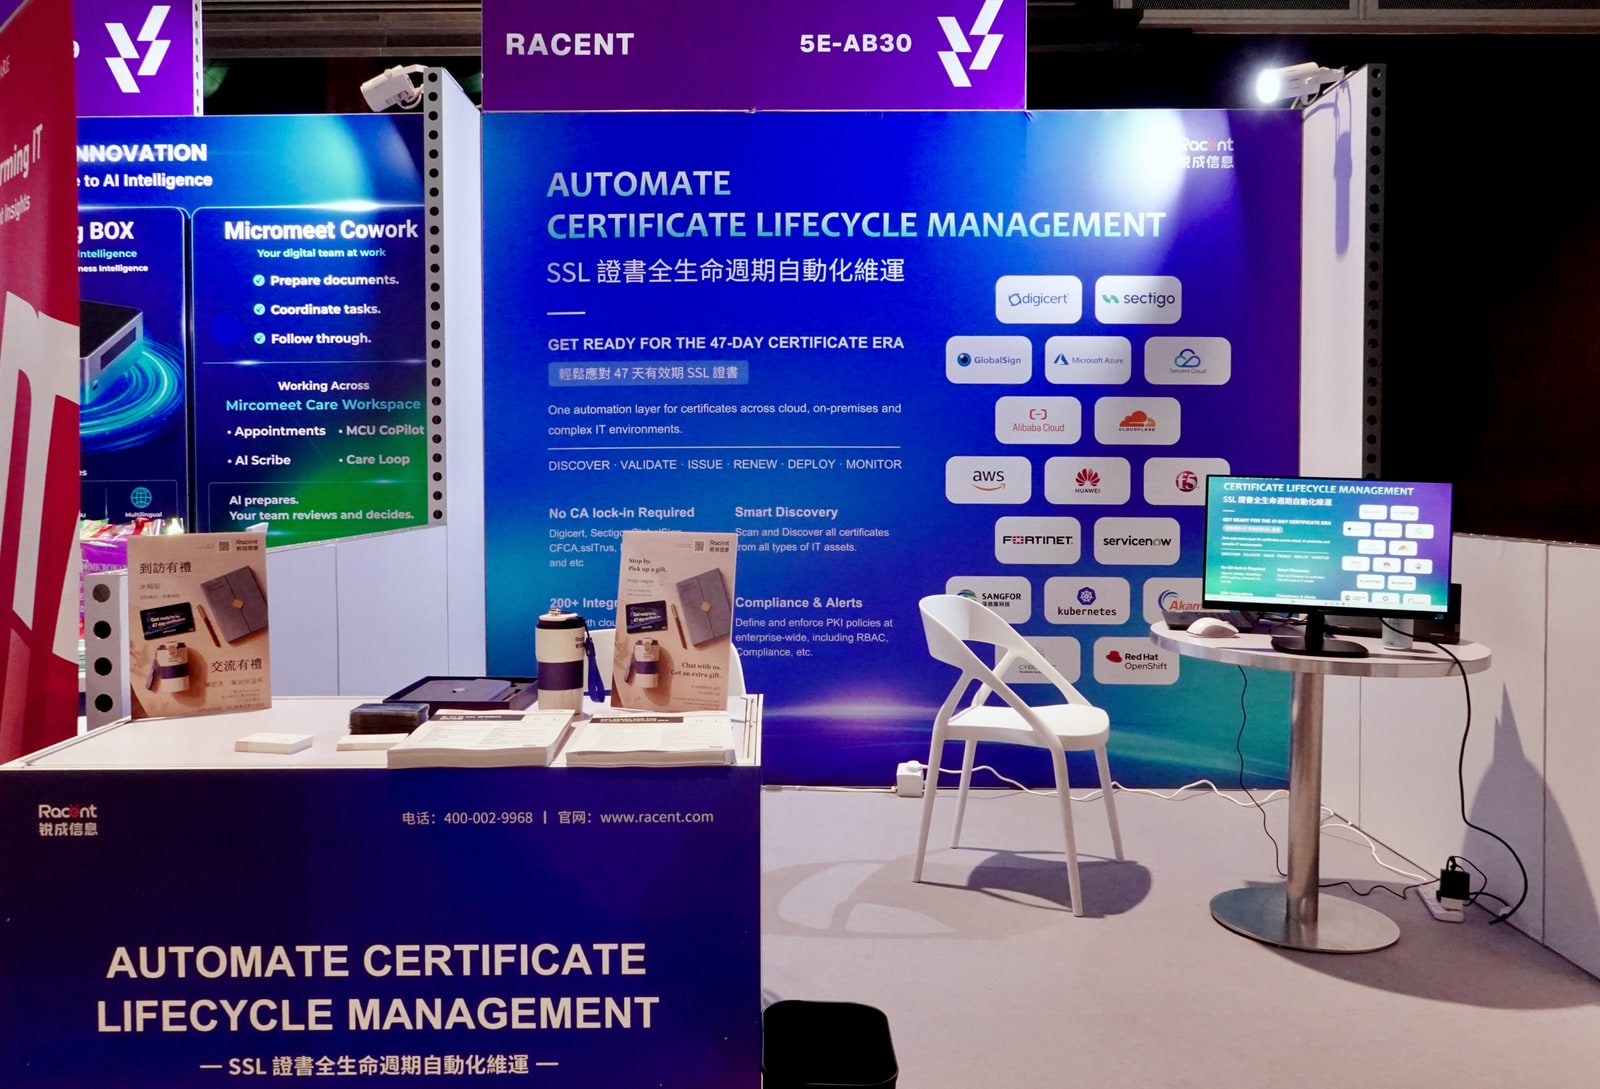
我们的展位展示sslTrus SSL证书自动化运维方案
企业也可以保留CA选择权。sslTrus CLM不绑定单一CA,支持DigiCert、Sectigo、GlobalSign、CFCA、sslTrus及Microsoft CA等接入,统一管理公有与私有CA证书。
针对云平台、应用、服务器及网络设备,我们提供阿里云、AWS、NGINX、F5 BIG-IP、Kubernetes等适配方向,并衔接IT运维管理(ITOM)、配置管理数据库(CMDB)、特权访问管理(PAM)和单点登录(SSO)。您可以先查看我们的CLM集成生态展示,再带着现有系统清单,与我们确认具体版本和接入方案。
当申请、审批和部署涉及不同团队,统一管理同样重要。sslTrus CLM支持企业定义PKI策略,通过基于角色的访问控制(RBAC)、证书基线检查、多级预警、审批衔接及日志查询导出,支持团队分工、风险处置与审计追溯。
面向国产信创需求,我们提供操作系统、数据库、中间件与处理器的适配支持,以及RSA/ECC与SM2证书流程,具体组合和版本以兼容矩阵为准。
平台支持应用层集群、故障自动转移、数据库主从或热备及分布式任务调度等高可用部署能力,并提供私有化部署与SaaS交付选择。
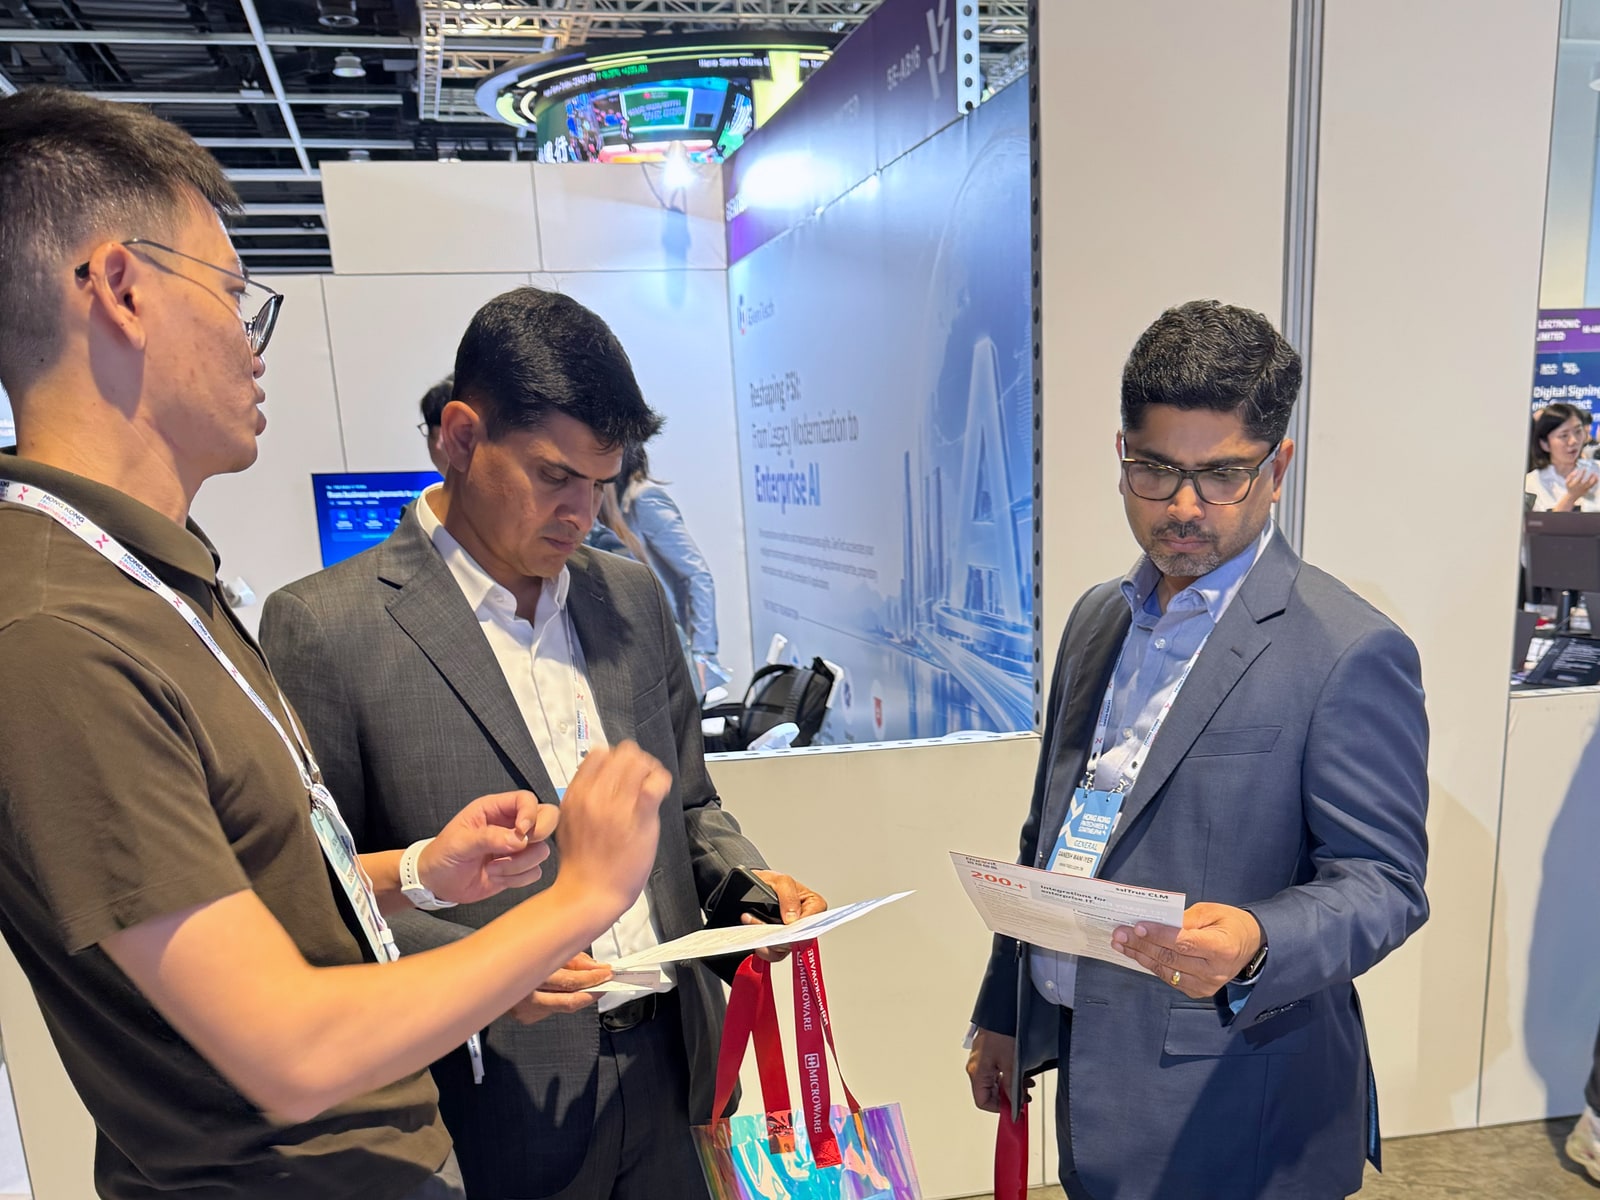
参会者在我们的展位阅读产品资料
目前,sslTrus CLM已服务银行、保险、新能源及科技等行业客户。此次参展,我们继续围绕企业现有IT环境和运维流程,介绍CLM的接入与应用方式。
对于证书数量较少的客户,我们也提供锐安信CaaS(证书即服务)。单张证书即可订阅,通过云端服务及轻量级客户端等方式,在受支持的环境中完成签发、部署、续期与监控预警,无需自建完整的证书管理平台。
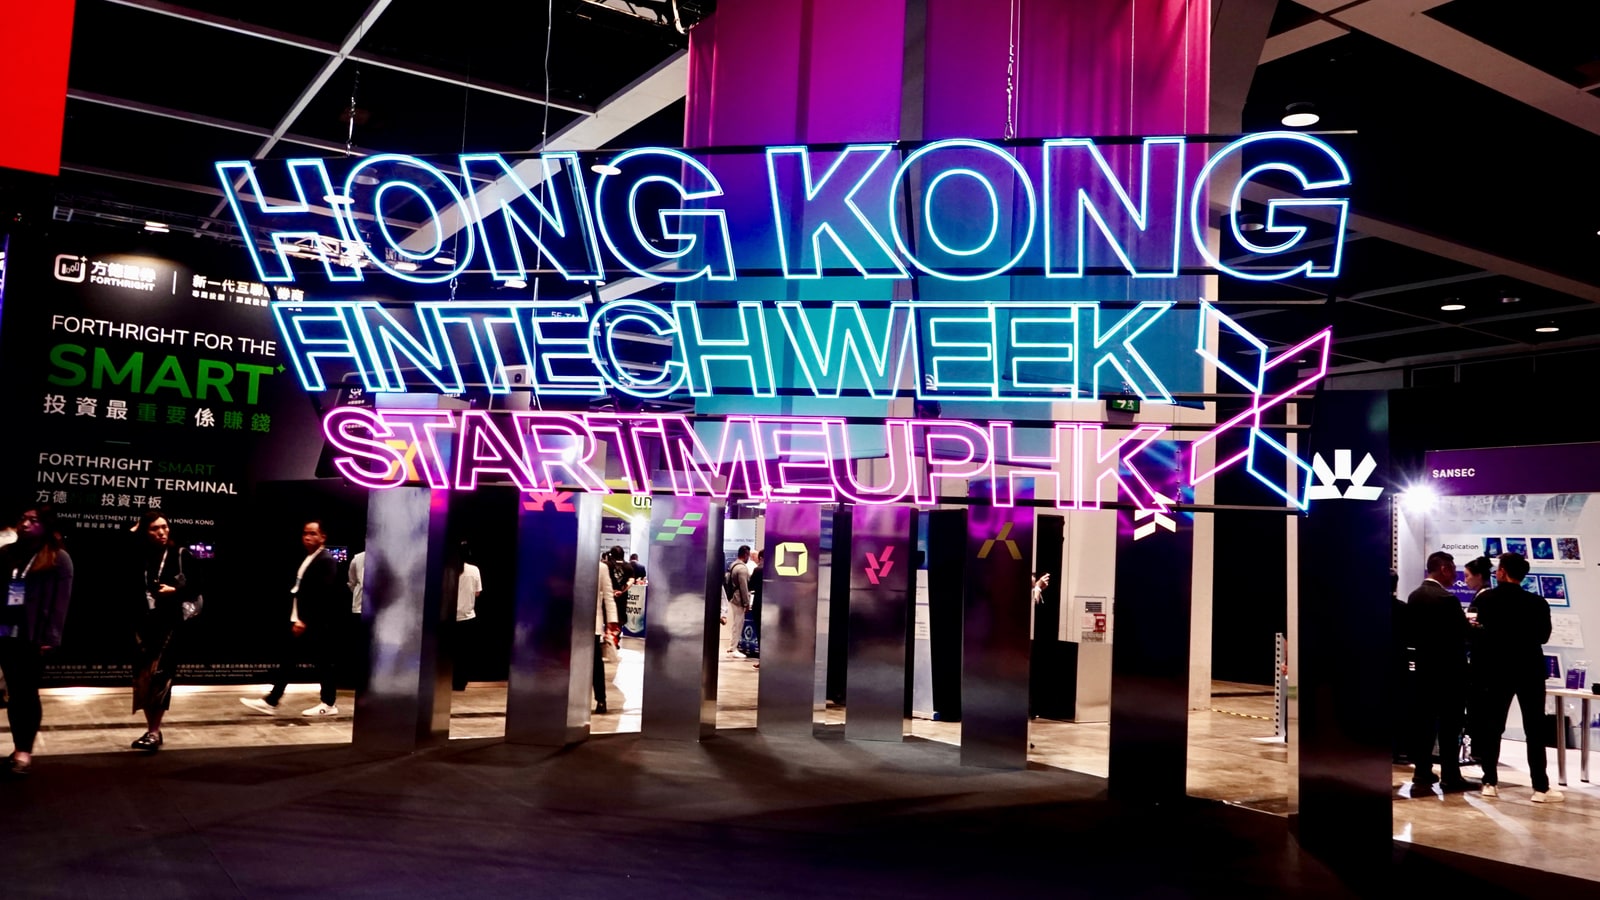
2026香港金融科技周 × StartmeupHK现场,展会标识
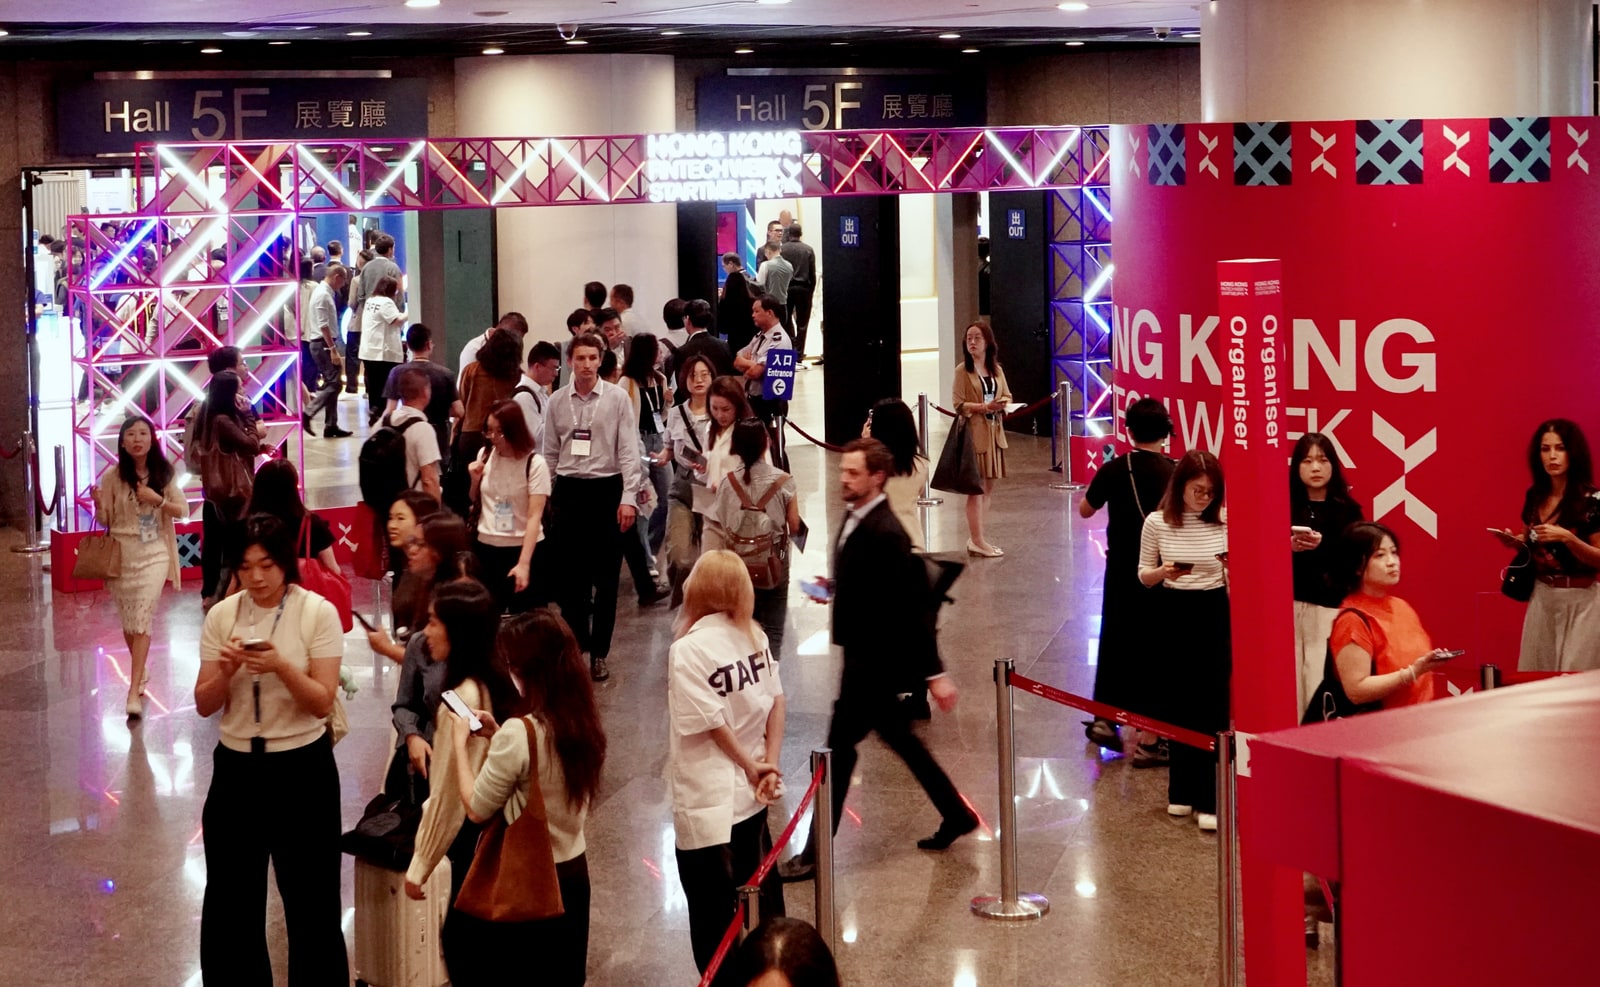
2026香港金融科技周 × StartmeupHK现场,展会入口
11月2–3日,我们在香港会议展览中心5E-AB30展位,欢迎您前来探讨交流。无论是提前准备47天有效期,还是推进多CA、多云环境下的自动化,我们都愿与您一起确认适合的接入方案。
了解sslTrus CLM:https://www.racent.com/clm-ssl
查看部分集成生态:https://www.ssltrus.cn/clm-integrations/
预约技术交流:400-002-9968 / business@racent.com
相关文章推荐
2026-11-03 10:43:09
2026-10-08 14:43:50
2026-09-20 09:35:30
2026-08-18 17:13:30
2026-08-12 15:59:29
热门工具
标签选择
阅读排行
官方咨询热线:400-002-9968
官方邮箱:business@racent.com
地址:上海市普陀区真南路1199弄智创Top8号楼602A单元

商务合作:business@racent.com
投诉意见:media@racent.com
代理域名注册服务机构:成都西维数码科技有限公司 北京新网数码信息技术有限公司 阿里云计算有限公司


我的评论
还未登录?点击登录